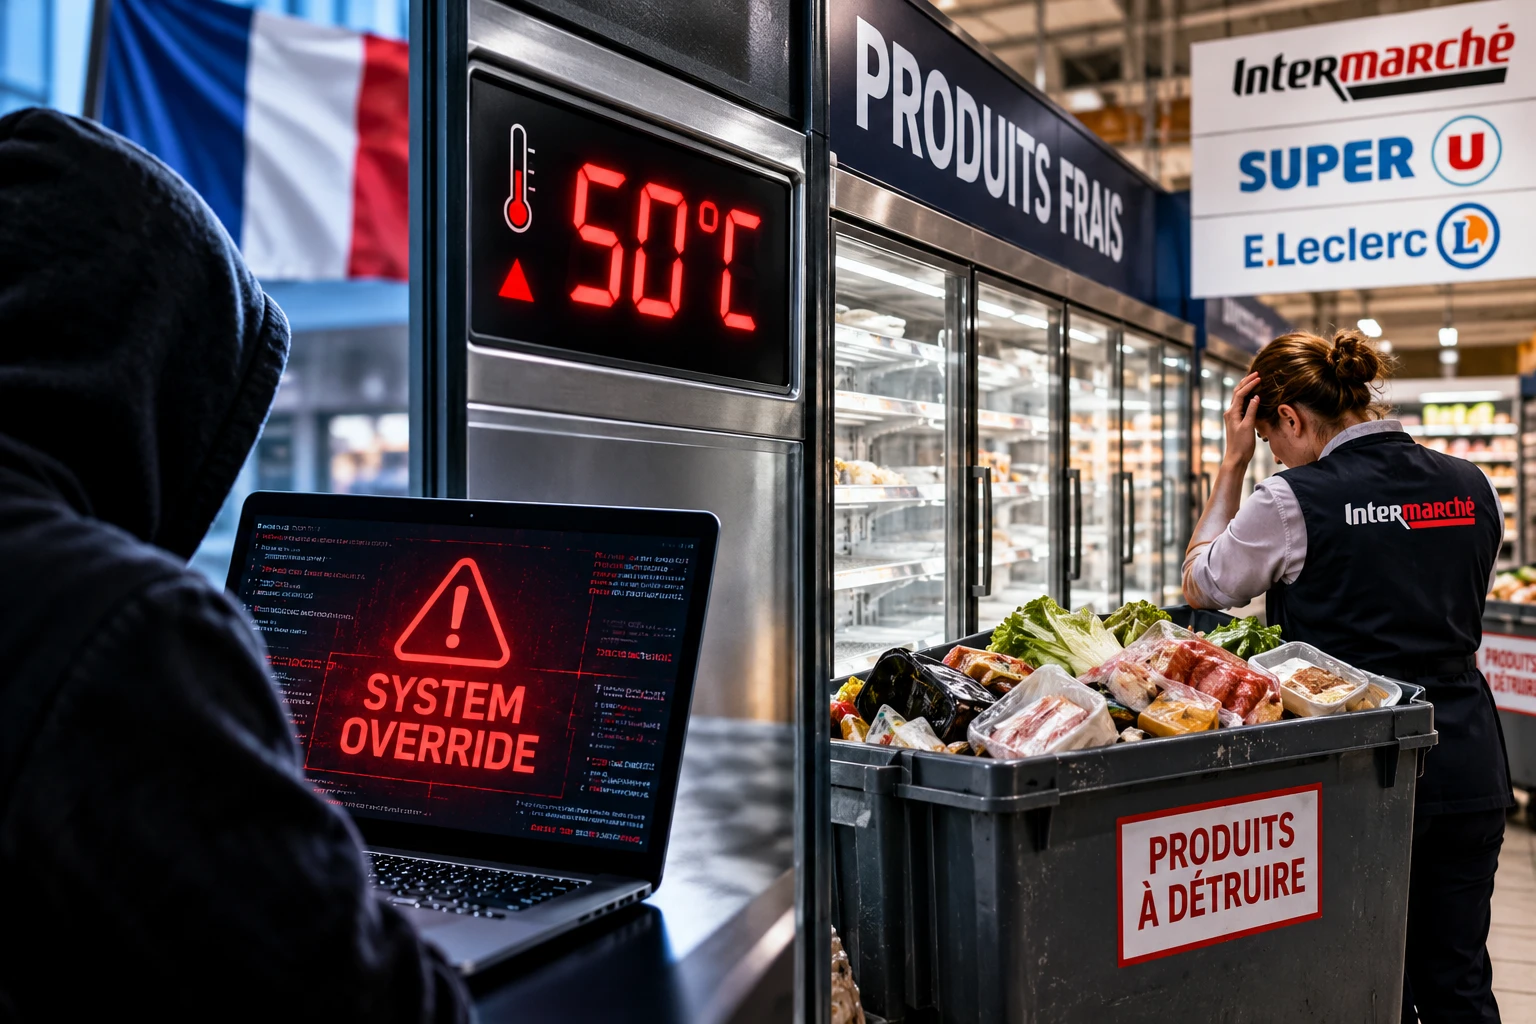
Los ciberataques han dejado una huella significativa en el sector de la distribución alimentaria en Europa. Recientemente, los supermercados de varios países, como Francia, Bélgica y los Países Bajos, han sido objeto de incidentes de seguridad que han elevado las alarmas sobre la vulnerabilidad de sus infraestructuras digitales. Estos ataques no solo han ocasionado pérdidas económicas, sino que también han puesto en riesgo la salud pública al comprometer la cadena de frío de productos perecederos. Pero, ¿qué está sucediendo exactamente? A lo largo de este artículo, exploraremos los detalles de estos ciberataques, las consecuencias para las empresas afectadas y las posibles medidas que se pueden tomar para protegerse.
Ciberataques en el sector de supermercados europeos
Los recientes incidentes de ciberseguridad han revelado la fragilidad de los sistemas digitales utilizados por los supermercados europeos. En Francia, al menos seis cadenas han confirmado haber sido atacadas, lo que ha resultado en la manipulación de sus sistemas de refrigeración. Este ataque se tradujo en un aumento de la temperatura de frigoríficos y congeladores, comprometiendo alimentos frescos y congelados.
La pérdida de productos perecederos y las interrupciones en el servicio son solo algunas de las consecuencias de estos ataques. La fiscalía de París ha iniciado una investigación, mientras que la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) está evaluando la situación para determinar el alcance del daño.
Impacto en las principales cadenas de supermercados
Entre las cadenas afectadas están nombres reconocidos como Intermarché, Netto y Carrefour. El grupo Les Mousquetaires, propietario de Intermarché, reportó que alrededor de 150 tiendas se vieron afectadas. Las temperaturas de sus sistemas de refrigeración se mantuvieron elevadas durante horas, lo que obligó a retirar productos para evitar problemas de salud.
Este incidente ha generado preocupaciones sobre la tecnología utilizada en la gestión de estos sistemas. Se ha descubierto que muchos de los equipos eran de una empresa danesa, Danfoss, y que algunos programas estaban desactualizados. La compañía ha reconocido que sus sistemas en Francia no recibían actualizaciones de seguridad, lo que pone de manifiesto la importancia de mantener la tecnología actualizada.
Ataques en Bélgica y Países Bajos
El grupo Ahold Delhaize, que opera en Bélgica y los Países Bajos, también fue víctima de un ciberataque. Aunque las tiendas físicas continuaron funcionando, se desconectaron varios sistemas para prevenir daños mayores. Esto afectó la aplicación, los pedidos online y las entregas, provocando una serie de inconvenientes para los clientes.
A pesar de los problemas, la empresa aseguró que no había pruebas de que se hubieran robado datos de clientes. Las autoridades en los Países Bajos han indicado que no existe evidencia que relacione este ataque con los incidentes en Francia. Sin embargo, la coincidencia temporal de estos ataques ha llevado a algunos a especular sobre una posible campaña coordinada.
Investigaciones en curso y futuros retos
La investigación en Francia sigue abierta, y aún no se han identificado a los responsables. Además, no se ha confirmado una motivación económica o política detrás del ataque. Es habitual que los ciberdelincuentes exijan rescates en criptomonedas, pero en este caso, no se ha dado tal anuncio.
La falta de información concreta dificulta la atribución de los ataques y la evaluación total de los daños. Mientras las autoridades trabajan para esclarecer los hechos, la preocupación por la seguridad cibernética en el sector de la distribución alimentaria continúa creciendo.
Es fundamental que las empresas del sector refuercen sus medidas de seguridad y se mantengan al día con las actualizaciones tecnológicas para protegerse contra futuras amenazas. Con el avance de la digitalización, la seguridad cibernética se vuelve más crítica que nunca.