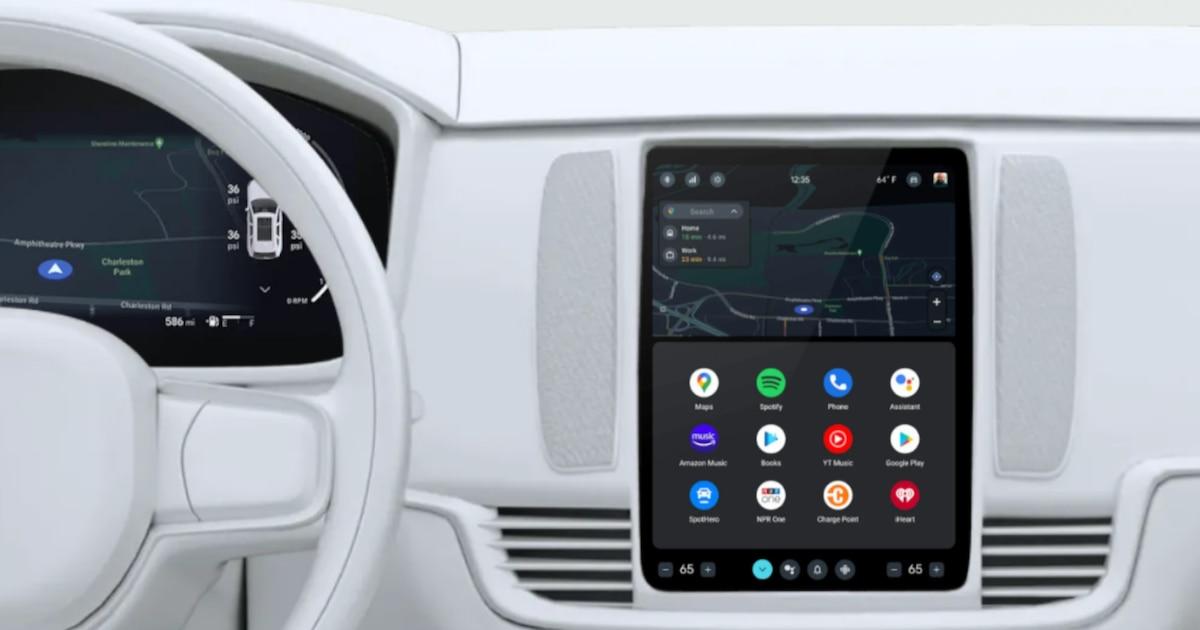
Las pantallas inteligentes en los automóviles han evolucionado bastante, ¿no crees? Ya no solo sirven para disfrutar de tu música favorita o para navegar por la ciudad. Ahora, se han convertido en un posible blanco para los ciberdelincuentes. Recientemente, Kaspersky ha revelado una alarmante campaña de malware que afecta a sistemas Android en vehículos, aprovechando actualizaciones legítimas. Este es el primer caso documentado de un código dañino diseñado específicamente para atacar las unidades de vehículos. En este artículo, te contaremos cómo funciona esta amenaza, qué medidas se están tomando y cómo puedes protegerte.
La amenaza oculta: cómo se propaga el malware
Los cibercriminales son ingeniosos y han encontrado una manera de infiltrarse en los sistemas de los coches. En lugar de utilizar una aplicación pirata, han manipulado una herramienta legítima llamada TWCore, que gestiona actualizaciones y recopila analíticas. Al tener acceso a esta aplicación, lograron instalar un programa oculto conocido como JarService. Lo más inquietante es que este malware opera en segundo plano, sin que el usuario se dé cuenta de nada extraño.
Una vez que se instala, este malware tiene hasta nueve comandos distintos. Desde mostrar anuncios no deseados hasta ejecutar fraude publicitario, sus capacidades son amplias. Además, recopila información técnica del vehículo, como el modelo, la conexión Wi-Fi y la dirección física del hardware. ¿Te imaginas cuánta información puede obtener un atacante? Estos datos pueden ser utilizados para ampliar el control sobre el dispositivo o ser enviados directamente a los servidores de los criminales.
La conexión con redes de ciberamenazas
El análisis realizado por Kaspersky ha revelado que esta campaña de malware está relacionada con la red BadBox, una vasta red de dispositivos Android infectados que se utiliza para robar datos y desviar tráfico. También se ha vinculado al MoYu Group, un grupo conocido en el ámbito de las ciberamenazas. Esto sugiere que estamos ante una organización bien estructurada y coordinada en sus ataques.
Medidas tomadas: DoFun reacciona
La buena noticia es que DoFun, el fabricante de las pantallas afectadas, ha tomado acción y ha corregido la vulnerabilidad. Esto significa que han bloqueado la vía de actualización que usaban los atacantes. Sin embargo, la advertencia de Kaspersky es clara: los ciberdelincuentes están evolucionando. Utilizar un componente de software legítimo en lugar de crear uno falso es un indicativo de la sofisticación creciente de estas amenazas.
Dmitry Kalinin, un investigador de seguridad de Kaspersky, ha señalado que este es el primer caso de malware diseñado específicamente para atacar pantallas de automóviles. La conclusión es evidente: los sistemas de entretenimiento en los vehículos necesitan una protección robusta y ajustes de privacidad para evitar la infiltración de software malicioso.
La importancia de la ciberseguridad en la automoción
Aunque las pantallas multimedia de los coches no almacenan información sensible, están constantemente conectadas a Internet. Además, cuentan con ranuras para tarjetas SIM, lo que las convierte en un punto de entrada atractivo para los atacantes. Este tipo de vulnerabilidad puede permitirles desviar tráfico o acceder a funciones remotas del coche.
Este descubrimiento se produce en un contexto donde los vehículos conectados son cada vez más comunes, especialmente en Europa. Los coches modernos dependen de estos sistemas para diversas funciones, lo que amplía las posibilidades de ciberataques. Por eso, es crucial que las soluciones de seguridad para Android no se limiten a los teléfonos móviles, sino que también se apliquen a los sistemas integrados en los automóviles. La protección de las pantallas inteligentes no es algo que se deba pasar por alto; es una cuestión de seguridad urgente.